Штучний інтелект виявив критичну вразливість у Java: загроза для глобальних та локальних мереж
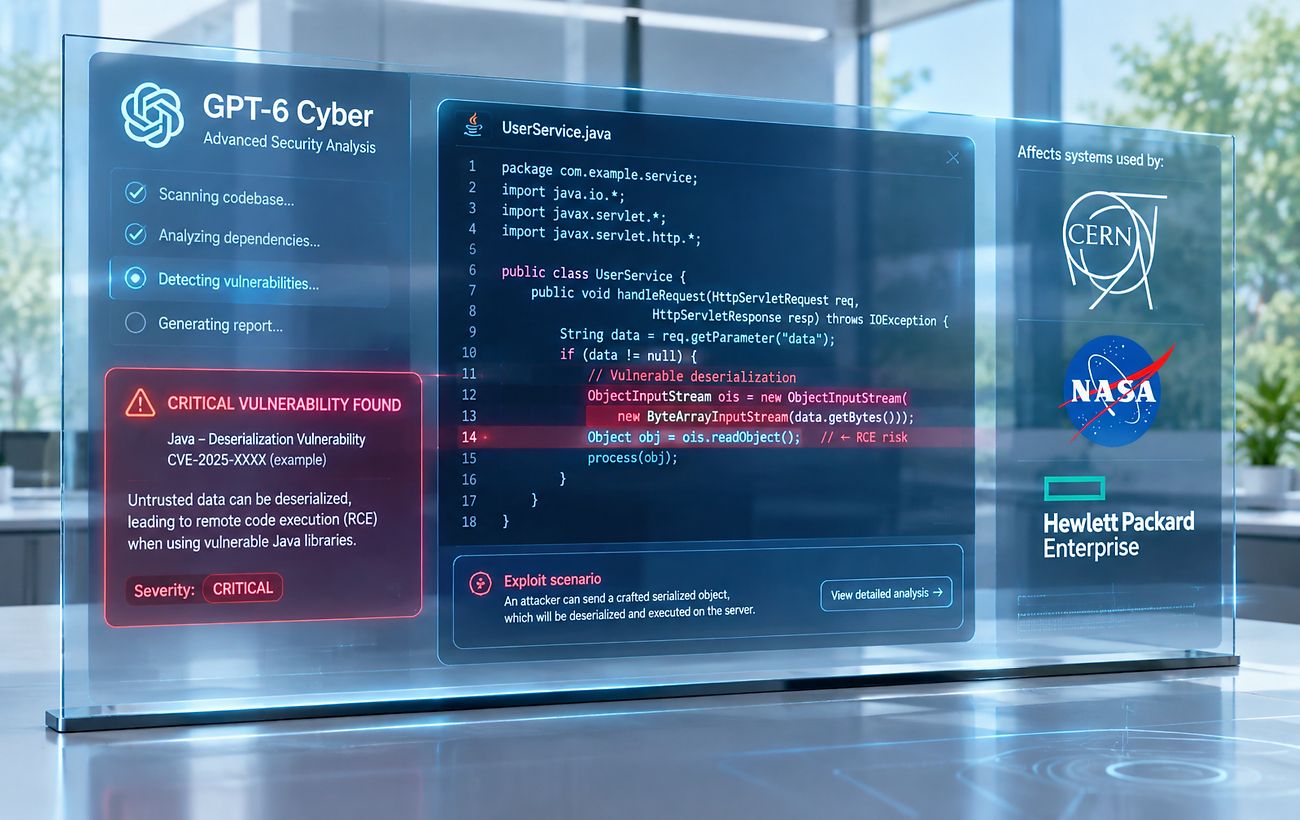
Модель GPT-6 Cyber знайшла небезпечну помилку в коді Java, яка дозволяє хакерам захоплювати контроль над системами; фахівці закликають до негайного оновлення ПЗ.
 💡Технології
Фото: RBC-Ukraine
Головне коротко
- ШІ GPT-6 Cyber виявив критичну вразливість у мові Java через помилку в декодері base64.
- Під загрозою опинилися системи NASA, CERN та тисячі компаній, що використовують сервіс Keycloak.
- Oracle випустила оновлення, але застарілі системи можуть бути вразливими ще до 10 років.
Світ кібербезпеки сколихнула новина про виявлення серйозної дірки в захисті мови програмування Java, яка є основою для роботи мільйонів корпоративних та державних систем. Уразливість була знайдена не людиною, а спеціалізованою моделлю штучного інтелекту GPT-6 Cyber від OpenAI. Це відкриття підкреслює нову еру в цифровій безпеці, де ШІ стає як потужним інструментом захисту, так і потенційною зброєю в руках зловмисників.
Проблема криється в алгоритмі декодування base64, який перетворює двійкові дані у текстовий формат. Дослідник Кванг Луонг з'ясував, що за певних умов система некоректно обробляє специфічну послідовність із 64 символів «A» та знака рівності. Ця, на перший погляд, незначна помилка дозволяє хакерам пошкоджувати дані в пам'яті комп'ютера та отримувати повний контроль над серверами.
Масштаби загрози та перевірка на практиці
Експерти з безпеки вже підтвердили реальність загрози, провівши успішну тестову атаку на Keycloak — популярну систему управління обліковими записами. Цим сервісом користуються такі гіганти, як NASA, CERN та Hewlett Packard. Незалежні журналісти підтвердили, що для реалізації такої атаки за допомогою ШІ потрібно менше ніж одна година, що значно підвищує ризики для організацій, які зволікають з оновленнями.
Компанія Oracle вже випустила необхідні патчі для усунення вразливості, а Агентство з кібербезпеки США (CISA) видало термінову рекомендацію щодо оновлення систем. Фахівці попереджають, що хоча великі корпорації вже почали виправляти помилку, застарілі системи можуть залишатися під загрозою протягом наступних 5–10 років.
Нова реальність «хакерів-кентаврів»
Генеральний директор компанії Calif Тай Зуонг зазначає, що генеративні моделі радикально змінюють швидкість роботи в IT-сфері. Завдання, які раніше потребували місяців роботи цілих відділів, тепер вирішуються за лічені години. Він ввів термін «хакер-кентавр» для опису фахівців, які поєднують свій досвід із потужністю штучного інтелекту.
Наразі технологія все ще потребує контролю з боку людей, проте динаміка змін вражає. Це вже другий випадок за останні тижні, коли за допомогою інструментів OpenAI знаходять критичні вразливості у фундаментальних мовах програмування — раніше подібну проблему виявили в PHP, на якій працює більшість сайтів у мережі.
Джерело RBC-Ukraine — rbc.ua/ukr/news/gpt-6-cyber-znayshla-nebezpechnu-vrazlivist-1795001… ↗
Читайте далі
 ⚽Спорт
Свалявського ветерана Івана Лопуту відзначили єпархіальним орденом
Ветеран російсько-української війни зі Свалявської громади Іван Лопута отримав єпархіальну відзнаку за мужність та захист держави.
 👥Суспільство
Гігієна вдома: експерти пояснили, як часто насправді треба прати банні рушники
Питання догляду за домашнім текстилем турбує багатьох, проте експерти запевняють, що відправляти банні рушники у прання після кожної процедури не потрібно. Головне — дотр…
 🎭Культура і спорт
Нове українське видавництво BOOKSETTER випустить свій перший бестселер у грудні
Видавництво BOOKSETTER оголосило про відкриття передзамовлення на свій дебютний реліз — роман німецької письменниці Ільдіко фон Кюрті "Тариф на чекання".
 💼Економіка
Сучасні тенденції інтер'єру: чому мешканці Сваляви відмовляються від класичної плитки на кухні
Традиційну кахельну плитку на кухонних фартухах дедалі частіше замінюють великоформатні кам'яні поверхні та монолітні матеріали.
 🚌Транспорт
У столиці запустили стійку до збоїв систему моніторингу громадського транспорту
У Києві почала діяти інноваційна система онлайн-стеження за автобусами, тролейбусами та трамваями, яка продовжує функціонувати навіть при перебоях супутникової навігації.
 🎓Освіта
Глобальне українство та освіта за кордоном: чому виникають проблеми з координацією держорганів
Експерти зазначають, що попри появу нових платформ для українців за кордоном, залишається проблема розмежування відповідальності між міністерствами, зокрема у сферах осві…